Domain mysm.de kaufen?
Wir ziehen mit dem Projekt
mysm.de um.
Sind Sie am Kauf der Domain
mysm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mysm.de kaufen?
Kaspersky Threat Data Feeds - Suricata Rules
Kaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.
10129,95 €*
Versand: 0,00 €
Sichere Weiterleitung zum Anbieter

Hastings, Reed: No Rules Rules
No Rules Rules , Netflix and the Culture of Reinvention , > , Erscheinungsjahr: 20200908, Produktform: Leinen, Autoren: Hastings, Reed~Meyer, Erin, Seitenzahl/Blattzahl: 320, Abbildungen: CHARTS, GRAPHS, ILLUS THRU/OUT, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: leadership book;management;business strategy;business coaching;business management;motivation;growth mindset;business leadership books;management books;netflix series;business culture books;motivational books;personal growth books;business plan;netflix book;business biographies;biographies;netflix;self improvement books;leadership;business;leadership books;business books;rules;culture;nonfiction books;business book;hooked;gift;elon musk book;innovation;management books for new leaders;self help, Fachschema: Digital / Medien (digitales Fernsehen)~Digitales Fernsehen - Digitalfernsehen - Mediatheken - Streaming~Fernsehen / Digitales Fernsehen~Fernsehtechnik / Digitales Fernsehen~Englische Bücher / Wirtschaft, Business~Führung / Mitarbeiterführung~Mitarbeiterführung~Informationstechnologie~IT~Technologie / Informationstechnologie~Business / Management~Management, Fachkategorie: Computer & Videospielindustrie~Informationstechnologie, Imprint-Titels: Penguin Press, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 159, Breite: 237, Höhe: 30, Gewicht: 532, Produktform: Gebunden, Genre: Importe, Genre: Importe,
23,64 €*
Versand: 0,00 €
Sichere Weiterleitung zum Anbieter
Ähnliche Suchbegriffe für Data Cleansing Rules
Top-Angebote
Produkte zum Begriff Data Cleansing Rules:
-
Data Rules: Reinventing the Market Economy (Acting with Technology), Fachbücher von Cristina Alaimo, Jannis KallinikosEin neues sozialwissenschaftliches Rahmenwerk zur Untersuchung der beispiellosen sozialen und wirtschaftlichen Umstrukturierung, die durch digitale Daten vorangetrieben wird. Digitale Daten sind zur entscheidenden Grenze geworden, an der sich aufkommende wirtschaftliche Praktiken und Organisationsformen mit der traditionellen Wirtschaftsordnung und ihren Institutionen auseinandersetzen. In "Data Rules" entwickeln Cristina Alaimo und Jannis Kallinikos ein sozialwissenschaftliches Rahmenwerk zur Analyse der beispiellosen sozialen und wirtschaftlichen Umstrukturierung, die durch Daten hervorgerufen wird. An der Schnittstelle von Informationssystemen und Organisationsstudien ziehen sie umfassend aus intellektuellen Strömungen der Soziologie, Semiotik, Kognitionswissenschaft, Technologie und Sozialtheorie. Die Autoren plädieren dafür, die Datenerzeugung zu einem eigenen Forschungsbereich zu machen, und zeigen auf, wie Daten tiefgreifend in die Neugestaltung der Institutionen der Marktwirtschaft verwickelt sind. Sie verbinden digitale Daten mit der Dezentralisierung von Organisationen. Wie sie anmerken, ergeben zentrierte Systeme nur dann Sinn, wenn Unternehmen (und formale Organisationen im weiteren Sinne) die externe Welt auf Distanz halten und eine relative operationale Unabhängigkeit davon aufrechterhalten können. Diese Muster gelten nicht mehr. Daten verwandeln die Produktion von Waren und Dienstleistungen in eine endlose Reihe von Austausch- und Interaktionsprozessen, die die funktionalen Logiken von Märkten und Organisationen untergraben. Die Verbreitung von Plattformen und Ökosystemen ist ein Indikator für diese umfassenderen Transformationen. Anstatt Daten lediglich als eine Kraft der Überwachung und Kontrolle zu betrachten, stellen die Autoren das transformative Potenzial von Daten ins Zentrum einer aufkommenden sozioökonomischen Ordnung, die die Gesellschaft und ihre Institutionen umstrukturiert.58,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
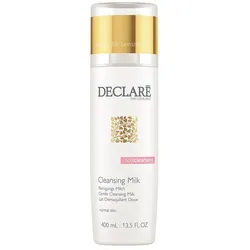
DECLARÉ SOFT CLEANSING Cleansing MilkDie DECLARÉ SOFT CLEANSING Cleansing Milk bietet eine schonende Reinigung für das Gesicht und entfernt Make-up sowie überschüssige Hautpartikel. Die leichte Formel ist für alle Hauttypen geeignet. Angereichert mit Linden-Extrakt Entfernt mühelos Make-up und überschüssigen Hauttalg Bewahrt die natürliche Feuchtigkeitsbalance der Haut Auch zur Entfernung von Augen-Make-up geeignet Die Reinigungsmilch mit ihrer leichten Textur belastet die Haut nicht unnötig und stört nicht ihre natürliche Balance. Für die Anwendung wird die Milch morgens und abends auf die trockene Haut aufgetragen und anschließend mit warmem Wasser abgespült oder mit einem Wattepad abgenommen.27,85 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


Kaspersky Threat Data Feeds - Suricata Rules
Kaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.
17321,95 €*
Versand: 0,00 €
Sichere Weiterleitung zum Anbieter

Kaspersky Threat Data Feeds - Suricata Rules
Kaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.
18232,95 €*
Versand: 0,00 €
Sichere Weiterleitung zum Anbieter
Top-Angebote
Produkte zum Begriff Data Cleansing Rules:
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.10129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hastings, Reed: No Rules RulesNo Rules Rules , Netflix and the Culture of Reinvention , > , Erscheinungsjahr: 20200908, Produktform: Leinen, Autoren: Hastings, Reed~Meyer, Erin, Seitenzahl/Blattzahl: 320, Abbildungen: CHARTS, GRAPHS, ILLUS THRU/OUT, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: leadership book;management;business strategy;business coaching;business management;motivation;growth mindset;business leadership books;management books;netflix series;business culture books;motivational books;personal growth books;business plan;netflix book;business biographies;biographies;netflix;self improvement books;leadership;business;leadership books;business books;rules;culture;nonfiction books;business book;hooked;gift;elon musk book;innovation;management books for new leaders;self help, Fachschema: Digital / Medien (digitales Fernsehen)~Digitales Fernsehen - Digitalfernsehen - Mediatheken - Streaming~Fernsehen / Digitales Fernsehen~Fernsehtechnik / Digitales Fernsehen~Englische Bücher / Wirtschaft, Business~Führung / Mitarbeiterführung~Mitarbeiterführung~Informationstechnologie~IT~Technologie / Informationstechnologie~Business / Management~Management, Fachkategorie: Computer & Videospielindustrie~Informationstechnologie, Imprint-Titels: Penguin Press, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 159, Breite: 237, Höhe: 30, Gewicht: 532, Produktform: Gebunden, Genre: Importe, Genre: Importe,23,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Data Rules: Reinventing the Market Economy (Acting with Technology), Fachbücher von Cristina Alaimo, Jannis KallinikosEin neues sozialwissenschaftliches Rahmenwerk zur Untersuchung der beispiellosen sozialen und wirtschaftlichen Umstrukturierung, die durch digitale Daten vorangetrieben wird. Digitale Daten sind zur entscheidenden Grenze geworden, an der sich aufkommende wirtschaftliche Praktiken und Organisationsformen mit der traditionellen Wirtschaftsordnung und ihren Institutionen auseinandersetzen. In "Data Rules" entwickeln Cristina Alaimo und Jannis Kallinikos ein sozialwissenschaftliches Rahmenwerk zur Analyse der beispiellosen sozialen und wirtschaftlichen Umstrukturierung, die durch Daten hervorgerufen wird. An der Schnittstelle von Informationssystemen und Organisationsstudien ziehen sie umfassend aus intellektuellen Strömungen der Soziologie, Semiotik, Kognitionswissenschaft, Technologie und Sozialtheorie. Die Autoren plädieren dafür, die Datenerzeugung zu einem eigenen Forschungsbereich zu machen, und zeigen auf, wie Daten tiefgreifend in die Neugestaltung der Institutionen der Marktwirtschaft verwickelt sind. Sie verbinden digitale Daten mit der Dezentralisierung von Organisationen. Wie sie anmerken, ergeben zentrierte Systeme nur dann Sinn, wenn Unternehmen (und formale Organisationen im weiteren Sinne) die externe Welt auf Distanz halten und eine relative operationale Unabhängigkeit davon aufrechterhalten können. Diese Muster gelten nicht mehr. Daten verwandeln die Produktion von Waren und Dienstleistungen in eine endlose Reihe von Austausch- und Interaktionsprozessen, die die funktionalen Logiken von Märkten und Organisationen untergraben. Die Verbreitung von Plattformen und Ökosystemen ist ein Indikator für diese umfassenderen Transformationen. Anstatt Daten lediglich als eine Kraft der Überwachung und Kontrolle zu betrachten, stellen die Autoren das transformative Potenzial von Daten ins Zentrum einer aufkommenden sozioökonomischen Ordnung, die die Gesellschaft und ihre Institutionen umstrukturiert.58,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
Ähnliche Suchbegriffe für Data Cleansing Rules
-
DECLARÉ SOFT CLEANSING Cleansing MilkDie DECLARÉ SOFT CLEANSING Cleansing Milk bietet eine schonende Reinigung für das Gesicht und entfernt Make-up sowie überschüssige Hautpartikel. Die leichte Formel ist für alle Hauttypen geeignet. Angereichert mit Linden-Extrakt Entfernt mühelos Make-up und überschüssigen Hauttalg Bewahrt die natürliche Feuchtigkeitsbalance der Haut Auch zur Entfernung von Augen-Make-up geeignet Die Reinigungsmilch mit ihrer leichten Textur belastet die Haut nicht unnötig und stört nicht ihre natürliche Balance. Für die Anwendung wird die Milch morgens und abends auf die trockene Haut aufgetragen und anschließend mit warmem Wasser abgespült oder mit einem Wattepad abgenommen.27,85 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.18232,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.